Herkese selam! Bu yazımda ele aldığım konu WAZUH ile WINDOWS’da RDP BRUTE FORCE SALDIRISI NASIL TESPİT EDİLİR? , keyifli okumalar. 🙂
Windows aracına örnek küçük bir RDP kaba kuvvet saldırısı gerçekleştireceğiz. Wazuh’un her oturum açma hatasını nasıl algıladığını, uyarılar verdiğini ve yeterli oturum açma hatası görüldüğünde daha yüksek önemde bir uyarının üretildiğini göreceğiz.
Bu saldırıyı yapmak için öncelikle başka bir Windows makinesinden Uzak masaüstü bağlantısına girmemiz gerekecek.

Hedef makinenin IP adresi yazdıktan sonra bağlan diyoruz.
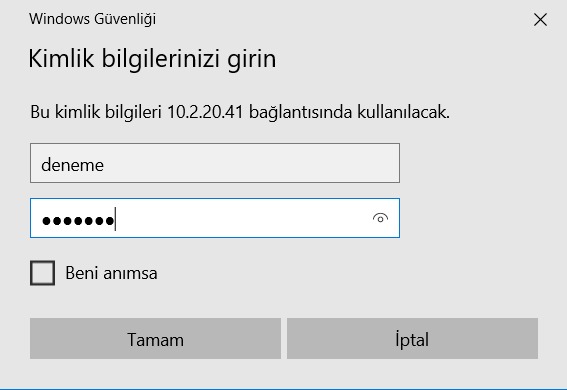
Deneme deyip art arda yanlış şifreler deniyoruz.
Ve wazuh panosunda ortaya çıkan olayları görmek için
Wazuh > Modules > Security events>Events
Kısmına geliyoruz burada uyarıları nasıl görselleştirip kişileştireceğimizi sol sütunda bulunan kısımda “data.win.eventdata.targetUserName” ve “data.win.eventdata.ipAddress” alanlarını aratıp ekliyoruz.
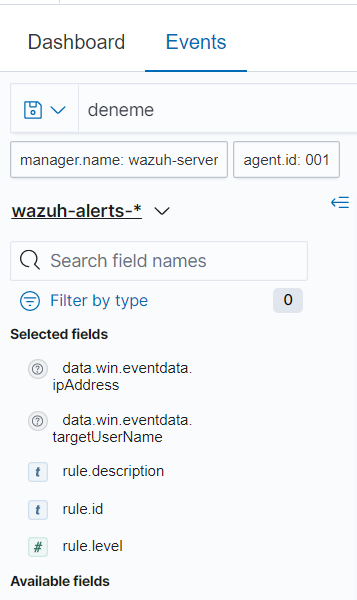
Arama kısmına da yaptığımız saldırıda kullandığımız kullanıcı adı olan “deneme” yazıp artıyoruz.
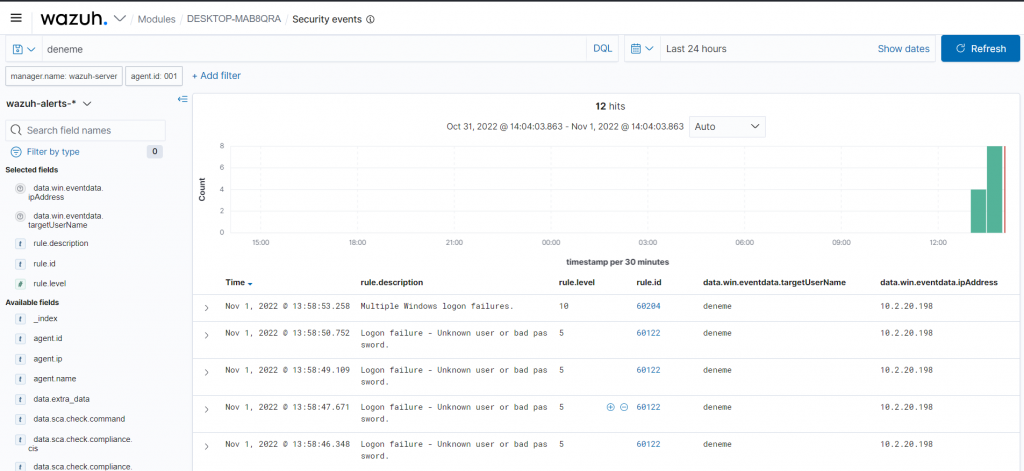
Alt seviyede “Oturum açma hatası – Bilinmeyen kullanıcı veya hatalı şifre” olduğuna dikkat edelim. Bu uyarı birkaç kez tetiklendiğinde ise, daha yüksek düzeydeki “Birden Çok Windows Oturum Açma Hatası” uyarısı geliyor. Bu işlem, görülen toplam oturum açma hatası sayısına bağlı olarak değişebilir. En başta da dediğimiz gibi yeterli oturum açma hatası görüldüğünde daha yüksek önemde bir uyarının üretildiğini görüyoruz.
Umarım WAZUH ile WINDOWS’da RDP BRUTE FORCE SALDIRISI NASIL TESPİT EDİLİR? ile ilgili bu yazımı faydalı bulmuşsunuzdur. Okuduğunuz için teşekkürler. 🙂
Share this content: