Selamlar bu yazımda Güvenlik alarmlarının LLM ile yorumlanması, analiz sonuçlarının Splunk’a geri aktarılması ve dashboard üzerinde görselleştirilmesi konusunu ele aldım keyifli okumalar 🙂
Güvenlik operasyonlarında asıl zorluk yalnızca alarm üretmek değil, alarmın bağlamını doğru yorumlayarak müdahale sürecini hızlandırmaktır. Bu lab çalışmasında Splunk Enterprise üzerinde bulunan notable alarmlarını Model Context Protocol (MCP) aracılığıyla OpenAI Codex’e ulaştırdım. Codex, alarm verilerini analiz etti ortaya çıkan yapılandırılmış yorumlar özel bir MCP yazma aracı üzerinden HTTP Event Collector (HEC) ile tekrar Splunk’a aktarıldı.
Çalışmanın sonucunda beş alarm analizi ayrı bir indexe yazdım ve AI Security Analysis Dashboard üzerinden görüntülendim.
1. Lab ortamı ve çözüm mimarisi
Test ortamında tek sunuculu Splunk Enterprise kullanıldı. Windows üzerinde Codex CLI, Splunk MCP Server uygulaması, okuma için MCP bağlantısı ve HEC’e yazma işlemi için ayrı bir yerel MCP aracı yapılandırıldı. Splunk REST erişimindeki sertifika uyumluluğu kontrollü bir yerel bağlantı katmanı üzerinden ele alındı.
Veri akışı: index=notable → Splunk MCP Server → Codex analizi → splunk-writer / write_ai_analysis → HEC → index=ai_alert_analysis → Dashboard.
2. Notable alarmlarının Splunk üzerinde incelenmesi
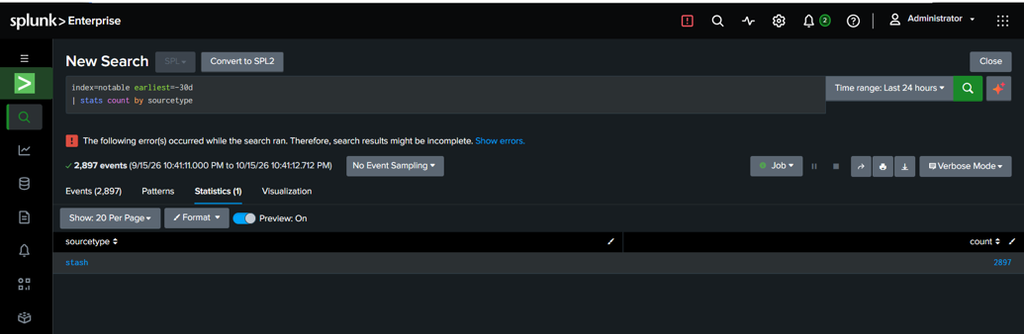
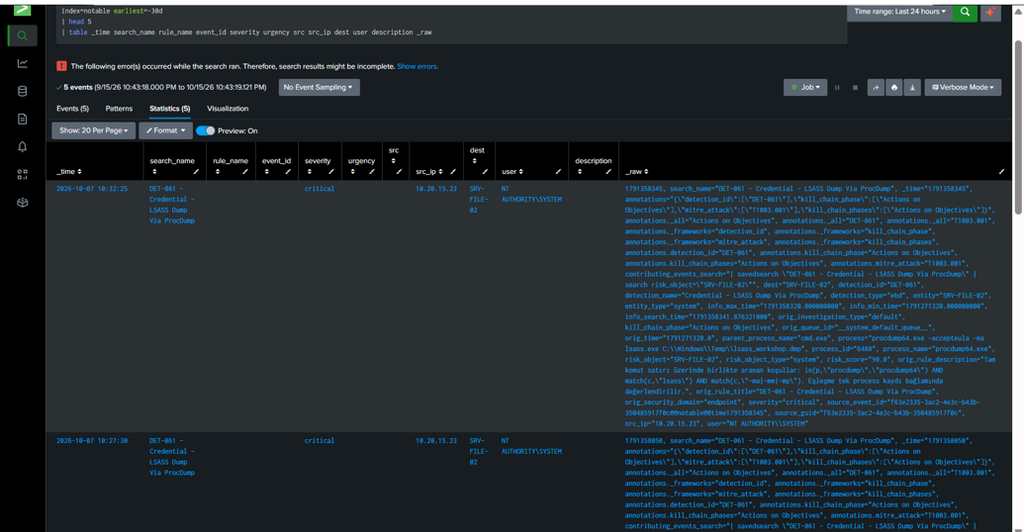
İlk aşamada son 30 güne ait notable kayıtları inceledim. Örnek ortamda notable indexinde 2.897 olay ve stash sourcetype’ı bulunuyordu. Bu kayıtlar içerisinde LSASS bellek dökümü, ağ yönlendirme ve kalıcılık göstergeleri gibi farklı güvenlik senaryoları yer aldı.
index=notable earliest=-30d
| sort 0 – _time
| head 5
| table _time search_name severity src_ip dest user
3. Splunk MCP Server ile Codex bağlantısı
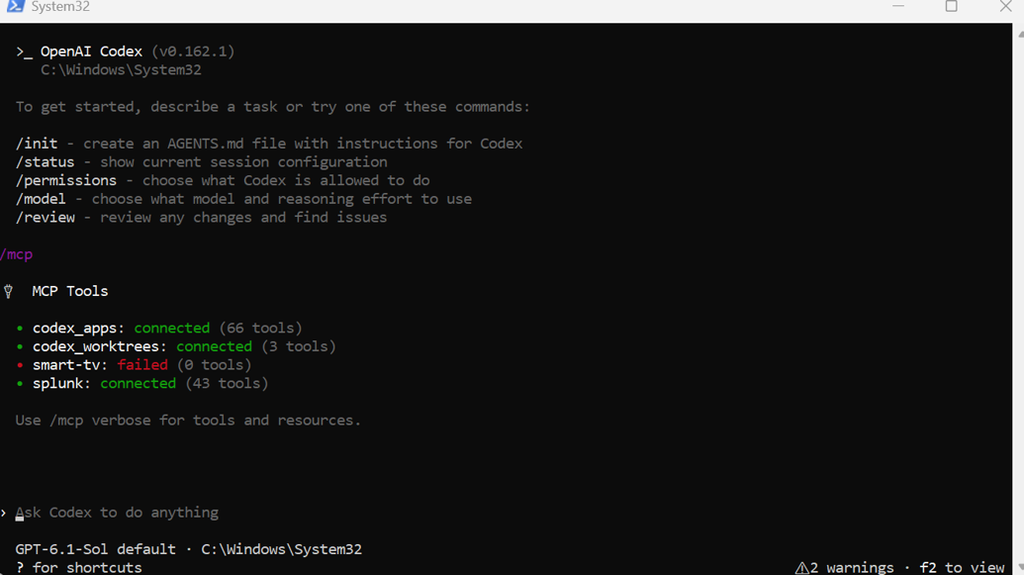
Splunk MCP Server uygulaması etkinleştirdim ve MCP istemcisi için yetkilendirme tokenı oluşturdum. Windows üzerinde çalışan Codex CLI, Splunk MCP Server’ın sunduğu araçlara bağladım. Böylece sorguların Splunk arayüzünden manuel kopyalanması yerine MCP üzerinden çalıştırılması sağladım.
Bağlantı testi sonunda Codex, Splunk MCP sunucusunun 43 aracını listeledi. splunk_run_query aracı kullanılarak notable indexinde SPL araması yürütüldü.
4. Codex ile güvenlik alarmlarının analizi
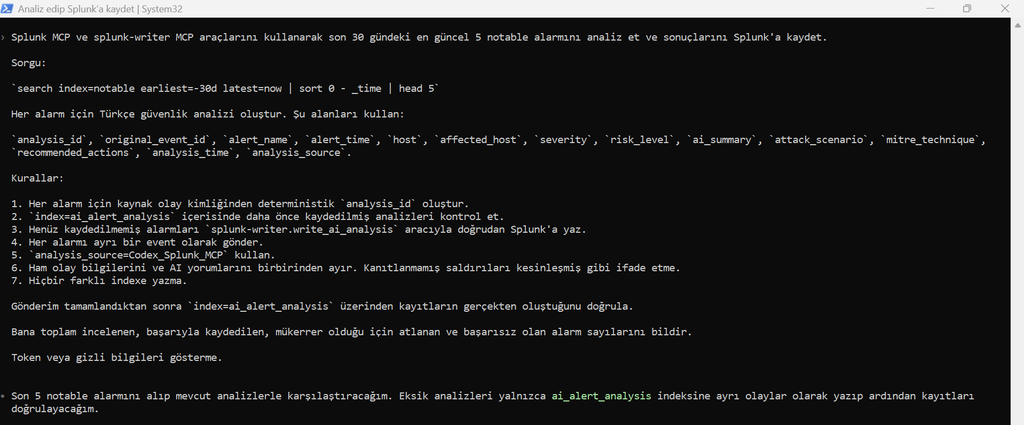
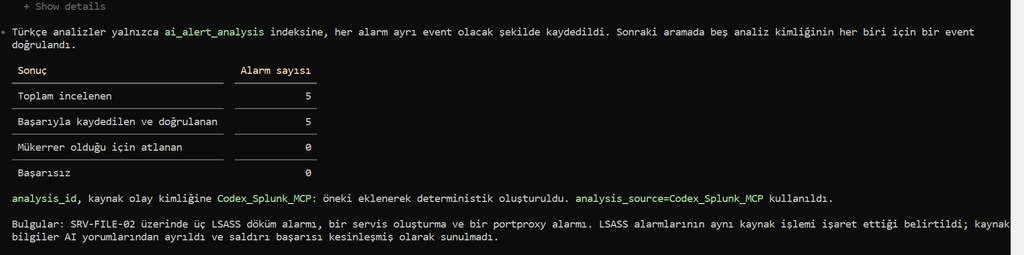
Codex’e son 30 günün en güncel beş notable alarmını değerlendirmesini istedim. Analiz kapsamında alarmın açıklaması, potansiyel riski, olası saldırı senaryosu, MITRE ATT&CK tekniği ve müdahale önerileri üretildi. Bulguların kaynak olaylarla ilişkilendirilebilmesi için original_event_id ve deterministik analysis_id alanları korundu.
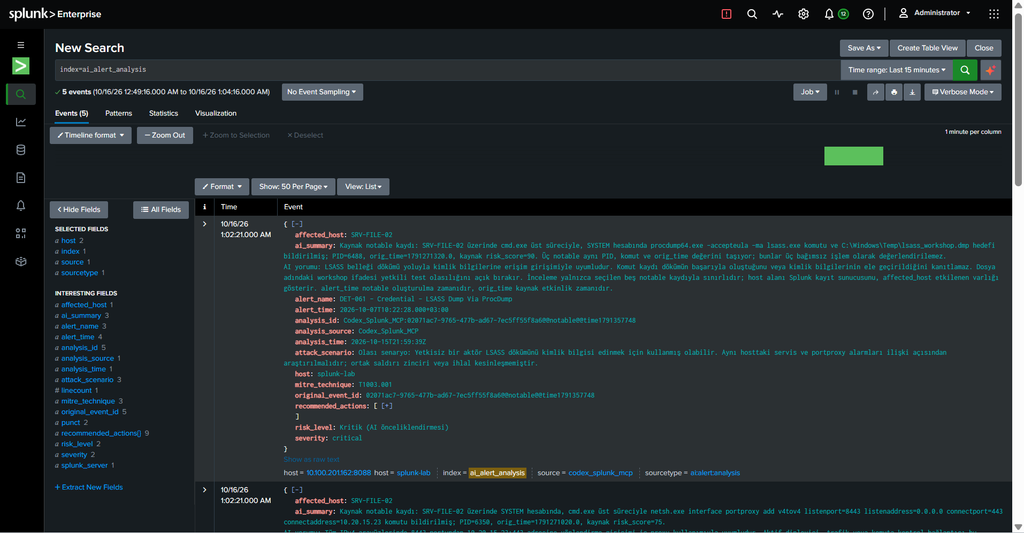
Örneklerden biri, SRV-FILE-02 üzerinde SYSTEM bağlamında çalıştırılan ProcDump komutuyla ilişkili LSASS Dump alarmıydı. Codex, bunun kimlik bilgisi elde etme girişimiyle uyumlu olabileceğini belirtti, ancak başarılı veri sızdırma veya saldırı gerçekleştiği sonucunu kanıt olmadan üretmedi.
index=notable earliest=-30d latest=now
| sort 0 – _time
| head 5
Bu aşamada AI yorumları, kaynak alarmın severity değeriyle karıştırılmadan ayrı alanlarda tutuldu. Örneğin risk_level alanı, modelin değerlendirmesini, severity alanı ise Splunk’taki kaynak olayın önem seviyesini temsil etti.
5. Analiz sonuçlarının HEC ile yeniden indekslenmesi
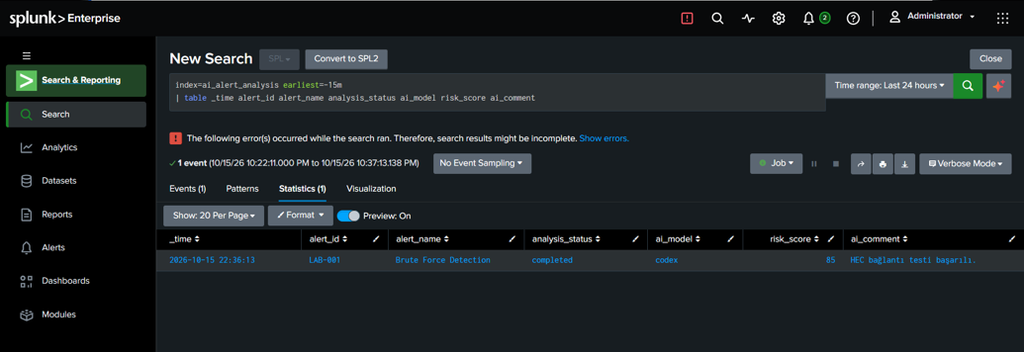
Splunk MCP Server bağlantısı alarm okuma ve sorgulama için kullandım. Yazma işlemi için ayrıca splunk-writer adlı yerel MCP sunucusu geliştirdim. Bu sunucu write_ai_analysis aracıyla yapılandırılmış analiz sonuçlarını HEC üzerinden yalnızca ai_alert_analysis indexine gönderdi. HEC kimlik bilgileri Codex komutlarına açık metin olarak eklenmedi.
Her alarm; alert_name, affected_host, severity, risk_level, ai_summary, attack_scenario, mitre_technique, recommended_actions, analysis_id ve analysis_time gibi alanlarla JSON formatında kaydedildi. HEC gönderiminin ardından kayıtlar Splunk Search üzerinden doğrulandım.
index=ai_alert_analysis
| table _time alert_name affected_host severity risk_level mitre_technique
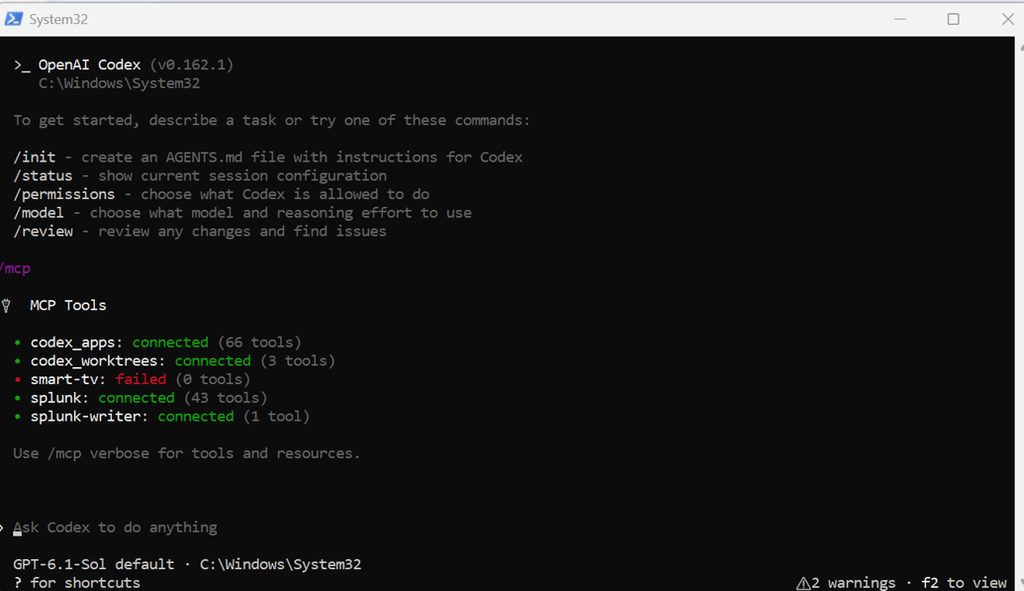
Codex’e vermiş olduğum prompt;
İndexe veriyi yazması;
6. AI Security Analysis Dashboard
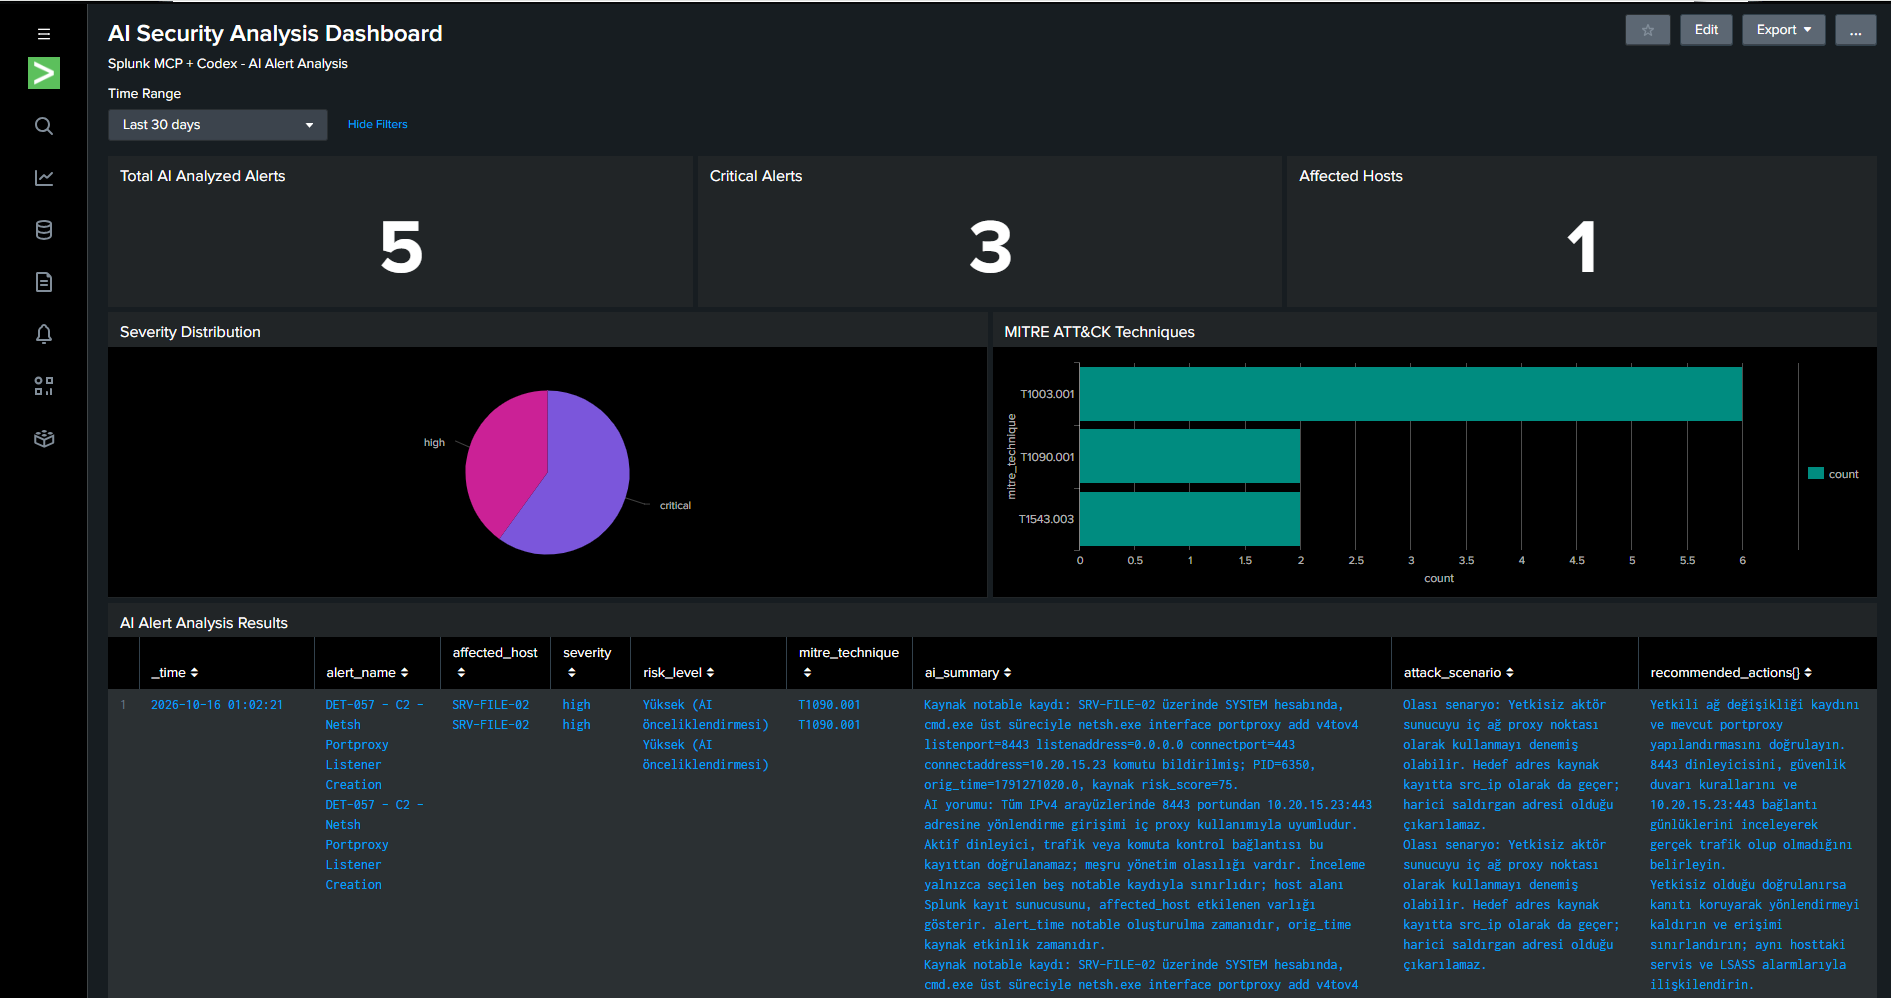
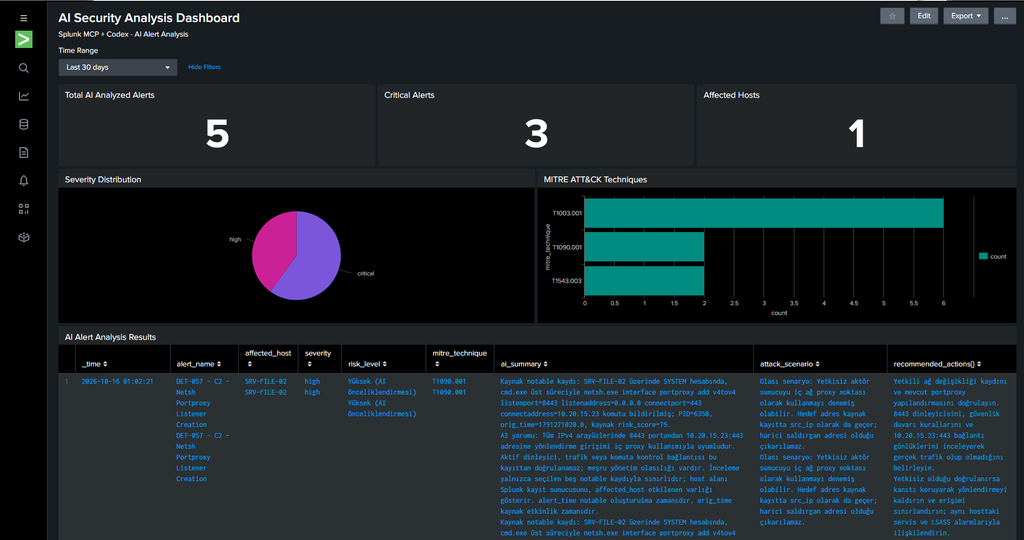
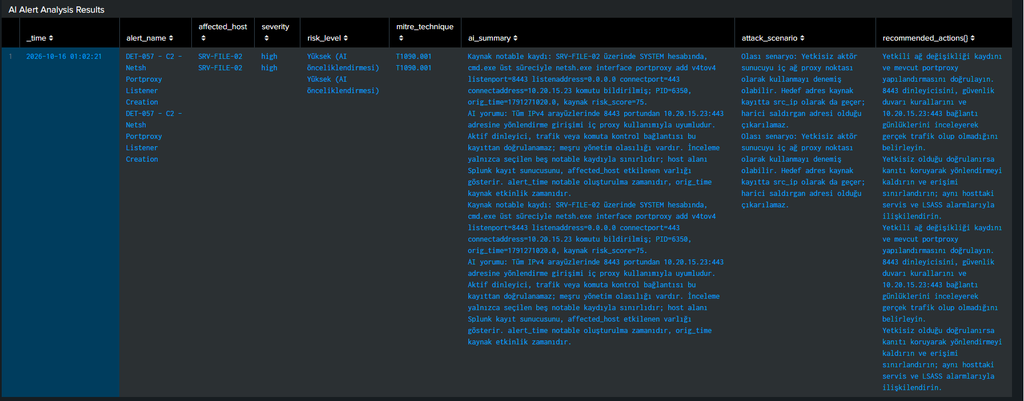
Son aşamada ai_alert_analysis indexinden beslenen bir Classic Dashboard hazırladım. Dashboard; analiz edilen alarm sayısı, kritik alarm sayısı, etkilenen sistem sayısı, severity dağılımı, MITRE ATT&CK teknikleri ve alarm bazında AI değerlendirmelerini gösteriyor.
Laboratuvar doğrulamasında dashboard üzerinde 5 analiz, 3 kritik alarm ve 1 etkilenen sistem görüntülendi. Alarm tablolarında AI özeti, olası saldırı senaryosu ve önerilen müdahale adımları da yer aldı.
7. Sonuç
Bu çalışmada, Splunk üzerinde oluşan güvenlik alarmlarının MCP aracılığıyla OpenAI Codex’e aktarılması, yapay zekâ ile analiz edilmesi ve elde edilen sonuçların HEC üzerinden tekrar Splunk’a indekslenmesi başarıyla gerçekleştirilmiştir. Analiz sonuçları, geliştirilen dashboard üzerinden görselleştirilerek güvenlik olaylarının daha hızlı ve anlamlı biçimde değerlendirilmesi sağlanmıştır.
Bu PoC kapsamında yapay zekâ analizleri OpenAI Codex kullanılarak gerçekleştirilmiştir. Ancak geliştirilen mimari yalnızca Codex ile sınırlı değildir. Kurumların kendi altyapılarında çalışan yerel dil modelleri (Local LLM) de uygun entegrasyonlarla aynı süreçte kullanılabilir.
Böylece güvenlik alarmlarının kurum içindeki yapay zekâ modelleriyle değerlendirilmesi, analiz sonuçlarının Splunk’a geri aktarılması ve verilerin kurum dışına çıkarılmadan işlenmesi mümkün hâle getirilebilir.
Bu yaklaşım, Splunk’ın mevcut güvenlik izleme yeteneklerini yapay zekâ destekli analiz ve olay önceliklendirme süreçleriyle genişletmek için esnek bir temel sunmaktadır.
Share this content: